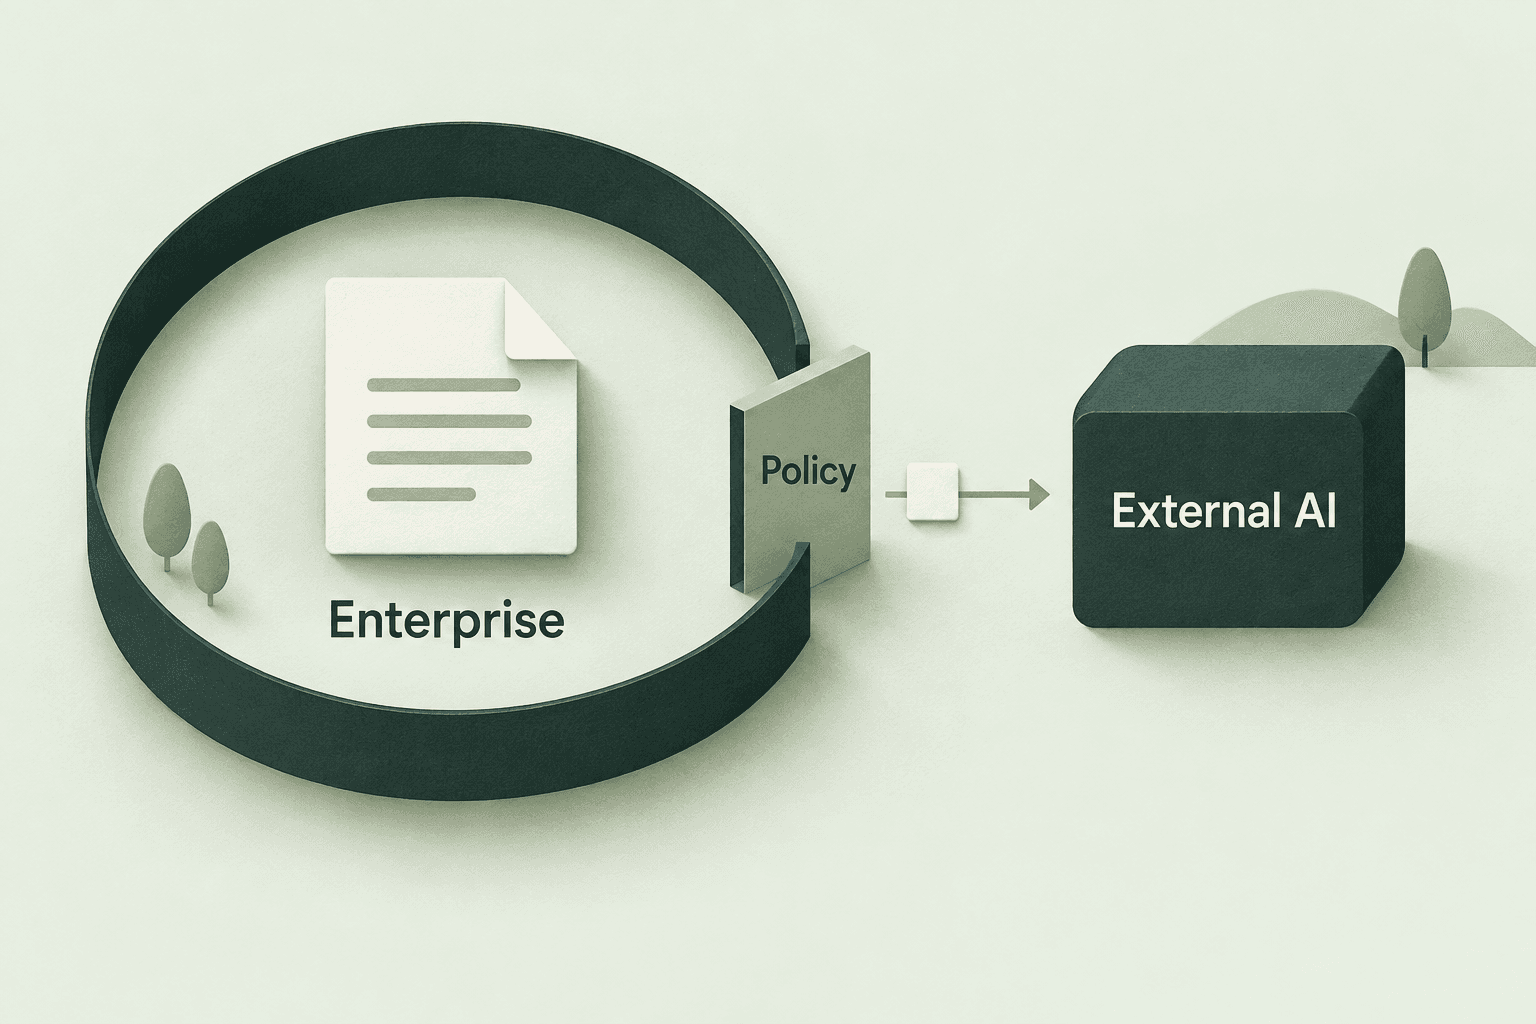
识别对象
密钥形态、个人信息和企业自定义字段,按实际规则库与版本展示。
检查即将发送的资料和上下文。
检查工具动作、目标资源与权限。
记录策略判断、审批和事件结果。
按企业定义识别敏感字段,结合目标模型和任务范围决定如何处理。
密钥形态、个人信息和企业自定义字段,按实际规则库与版本展示。
阻断、脱敏或允许发送;需要例外时走明确授权流程。
检查允许模型、地址与资源范围,避免默认向任意端点外发。
脱敏可能影响任务质量,需对规则误报、漏报及可用性进行验证。
在工具执行前核对身份、参数和目标系统,对高风险操作加入人工批准。
工具白名单、目标域名、命令及参数约束。
只提供完成当前任务需要的权限范围。
凭证由受控机制提供,短期或任务绑定能力以实际版本为准。
修改敏感配置或高风险业务动作提交负责人确认。
按企业要求配置网关、凭证与日志,并明确与管理控制服务及外部模型的连接。
可规划在企业内网或 VPC 处理受控请求。
定义策略下发、元数据上报和运维访问范围。
使用企业授权的模型 Key,同时说明谁能访问和如何保存。
按需要保存元数据与策略结果,完整内容另行配置。
把请求、工具动作与审批关联起来,帮助定位问题和修订规则。
时间、人员或应用、Agent、模型、工具、策略结果与关联标识。
发现 → 阻断或送审 → 告警 → 追溯 → 规则复核。
日志访问受权限控制,敏感内容按需要遮罩。
审计支持调查,不能代替所有实时阻断或证明链路绝无篡改。