組織構成
人、部門、プロジェクト、アプリ ID の帰属を定めます。
選択した公開クラウド・プライベートモデルを接続し、カタログ、権限、使用量の帰属を一元管理します。
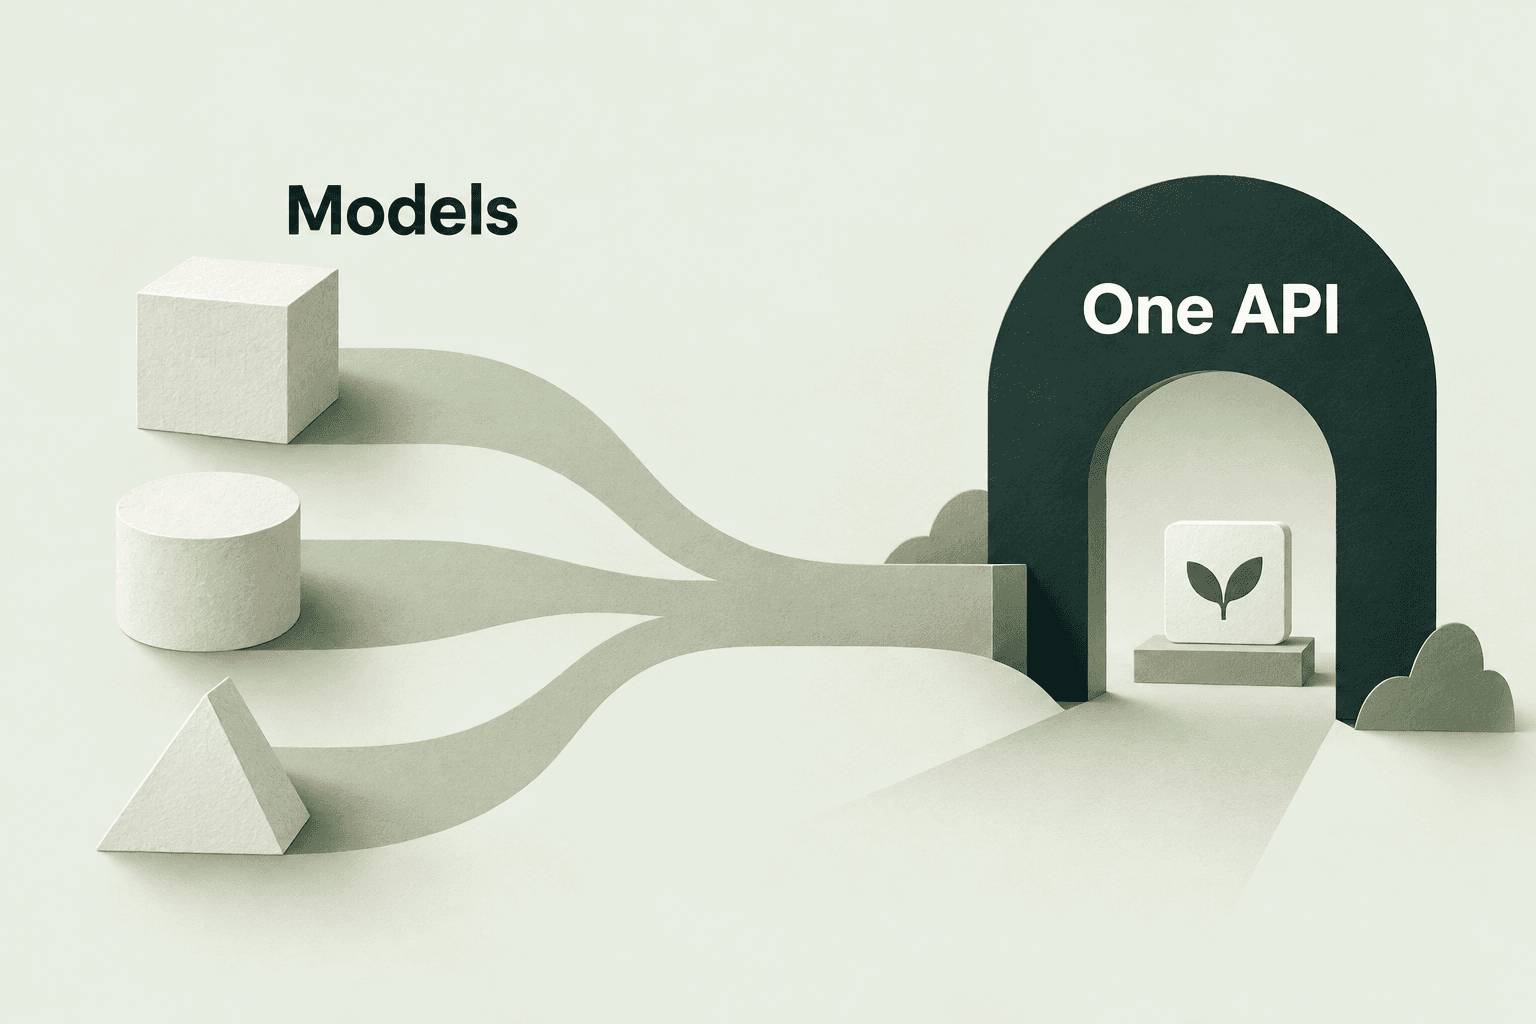
アプリとデジタルワーカーが窓口を共有し、部門は権限に応じて利用します。
企業の既存モデルサービスと許可された呼び出し方法を取り込みます。
ID、モデル権限、利用枠をライフサイクルで管理し、分散設定の漏れを抑えます。
人、部門、プロジェクト、アプリ ID の帰属を定めます。
対応する権限体系に従い、利用モデルと用途を制限します。
作成、停止、更新、期限を管理し、デモではマスクした例のみを使います。
利用枠とレート制限でリソースを保護します。強制制限の対応はバージョンによります。
モデル利用を業務に帰属させ、予算監視、通知、社内配賦を支援します。
使用記録を明確な ID とプロジェクトに結び、未帰属の呼び出しを分けます。
予算範囲と通知基準を設定し、通知、流量制限、遮断の対応範囲を区別します。
実際の課金規則で推計・確定費用を計算し、定義と更新時刻を明示します。
組織別に集計します。消費額がそのまま業務利益を示すわけではありません。
開発者に明確なカタログと互換範囲を示し、アクセス記録で結果を説明します。
許可されたモデルを選び、アプリ ID と対応機能を確認します。
アプリ → 企業の統一窓口 → 許可されたモデル。
要求 ID、時刻、モデル、状態を関連付け、標準の図には完全なコンテキストを表示しません。
窓口、振り分け、安全、検査の役割を分け、要件に合う構成を選べます。
難易度と企業方針に基づいて経路を選びます。
データとツール実行の境界を確認します。
モデル検査と採用判断の根拠を提供します。
成果データがある場合に効果と効率を分析します。