検出対象
対応ルールと版に応じたキー形式、個人情報、企業独自の項目。
送信前に資料とコンテキストを確認します。
ツール操作、対象リソース、権限を確認します。
判断、承認、イベント結果を記録します。
企業が定義した機密項目を識別し、送信先と業務範囲に応じて処理します。
対応ルールと版に応じたキー形式、個人情報、企業独自の項目。
遮断、マスキング、許可を選び、例外は明確な承認を経ます。
許可モデル、アドレス、リソース範囲を確認し、任意の宛先への送信を許しません。
マスキングは品質に影響するため、誤検出、見逃し、実用性を検証します。
実行前に ID、引数、対象を確認し、高リスク操作には人の承認を加えます。
ツール許可リスト、対象ドメイン、コマンド、引数の制約。
現在のタスクに必要な権限だけを提供します。
管理された仕組みで提供し、短期・タスク紐付け機能は版に応じて確認します。
機密設定の変更や高リスク操作を責任者に確認してもらいます。
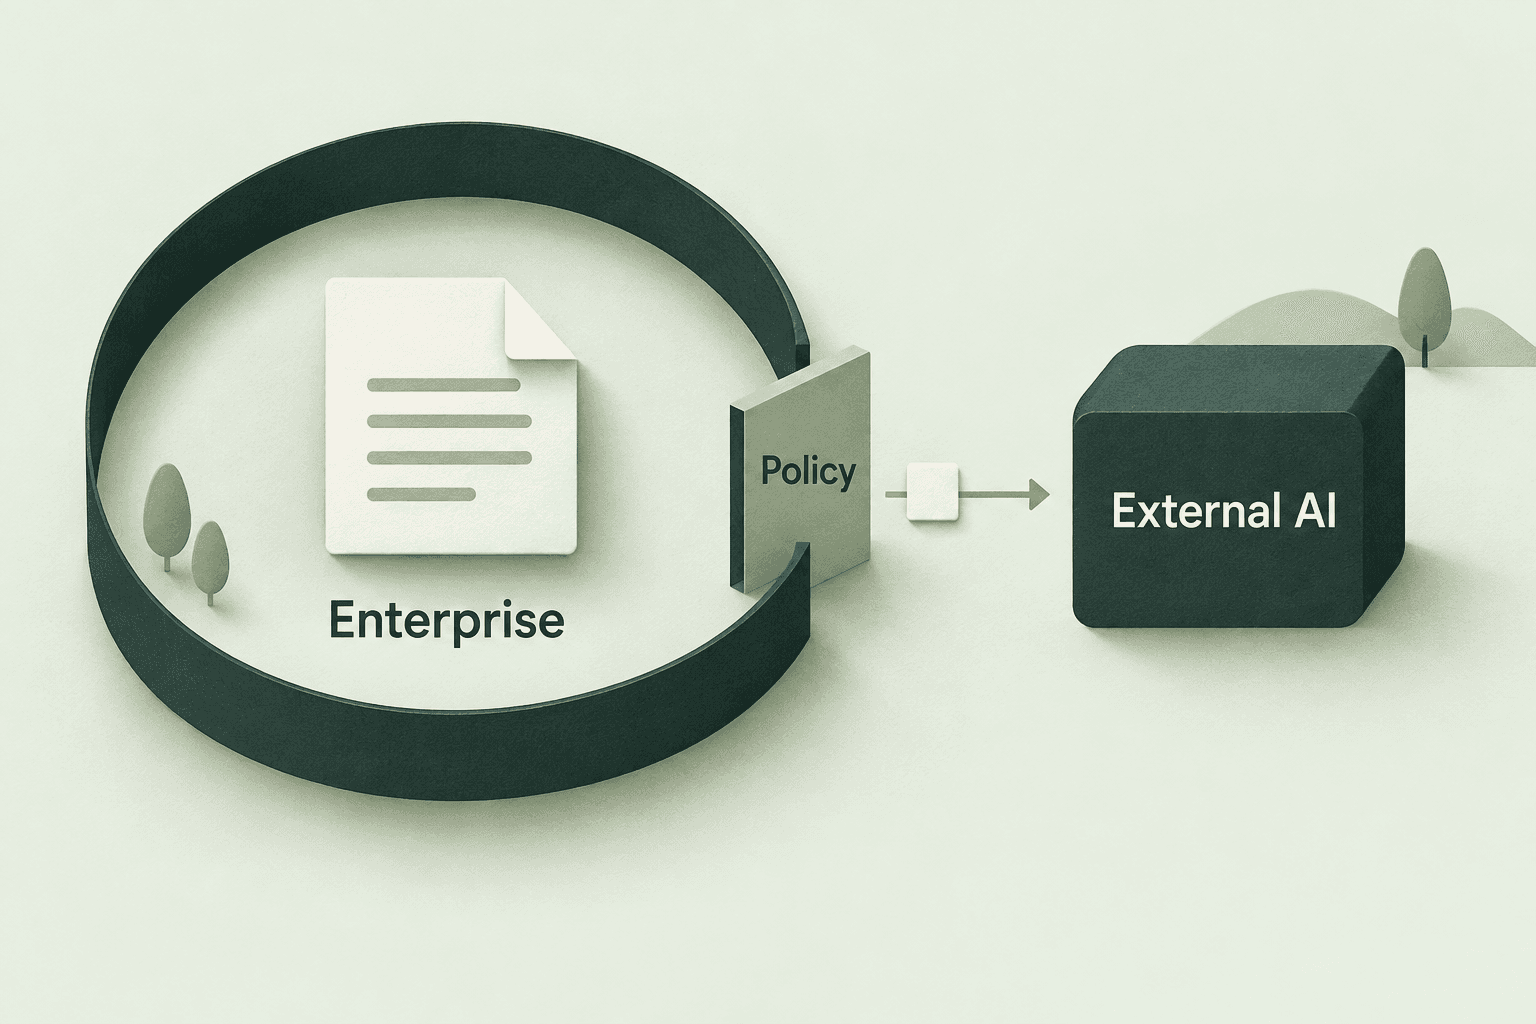
要件に合わせてゲートウェイ、認証情報、ログを配置し、管理サービスと外部モデルとの接続を明確にします。
社内ネットワークや VPC 内での要求処理を計画できます。
方針配信、メタデータ報告、運用アクセスを定めます。
企業が許可したキーを使い、アクセス者と保存方法を明確にします。
必要なメタデータと判断結果を保存し、全文記録は別途設定します。
要求、操作、承認を関連付け、調査とルール改善に役立てます。
時刻、利用者・アプリ、エージェント、モデル、ツール、判断結果、関連 ID。
検知 → 遮断または審査 → 通知 → 追跡 → ルール見直し。
権限で閲覧を制御し、必要に応じて機密内容をマスクします。
監査は調査を支援しますが、すべての即時遮断の代替や完全な改ざん防止の証明にはなりません。
モデル窓口、エージェント、業務ツールを整理し、各呼び出しの方針適用箇所を確認します。
企業ゲートウェイを通る呼び出しは、設定に従って検査できます。
実行側で連携したツール操作には、引数と権限の制御を適用できます。
モデル直結や未連携ツールは別途組み込む必要があり、自動的には対象になりません。