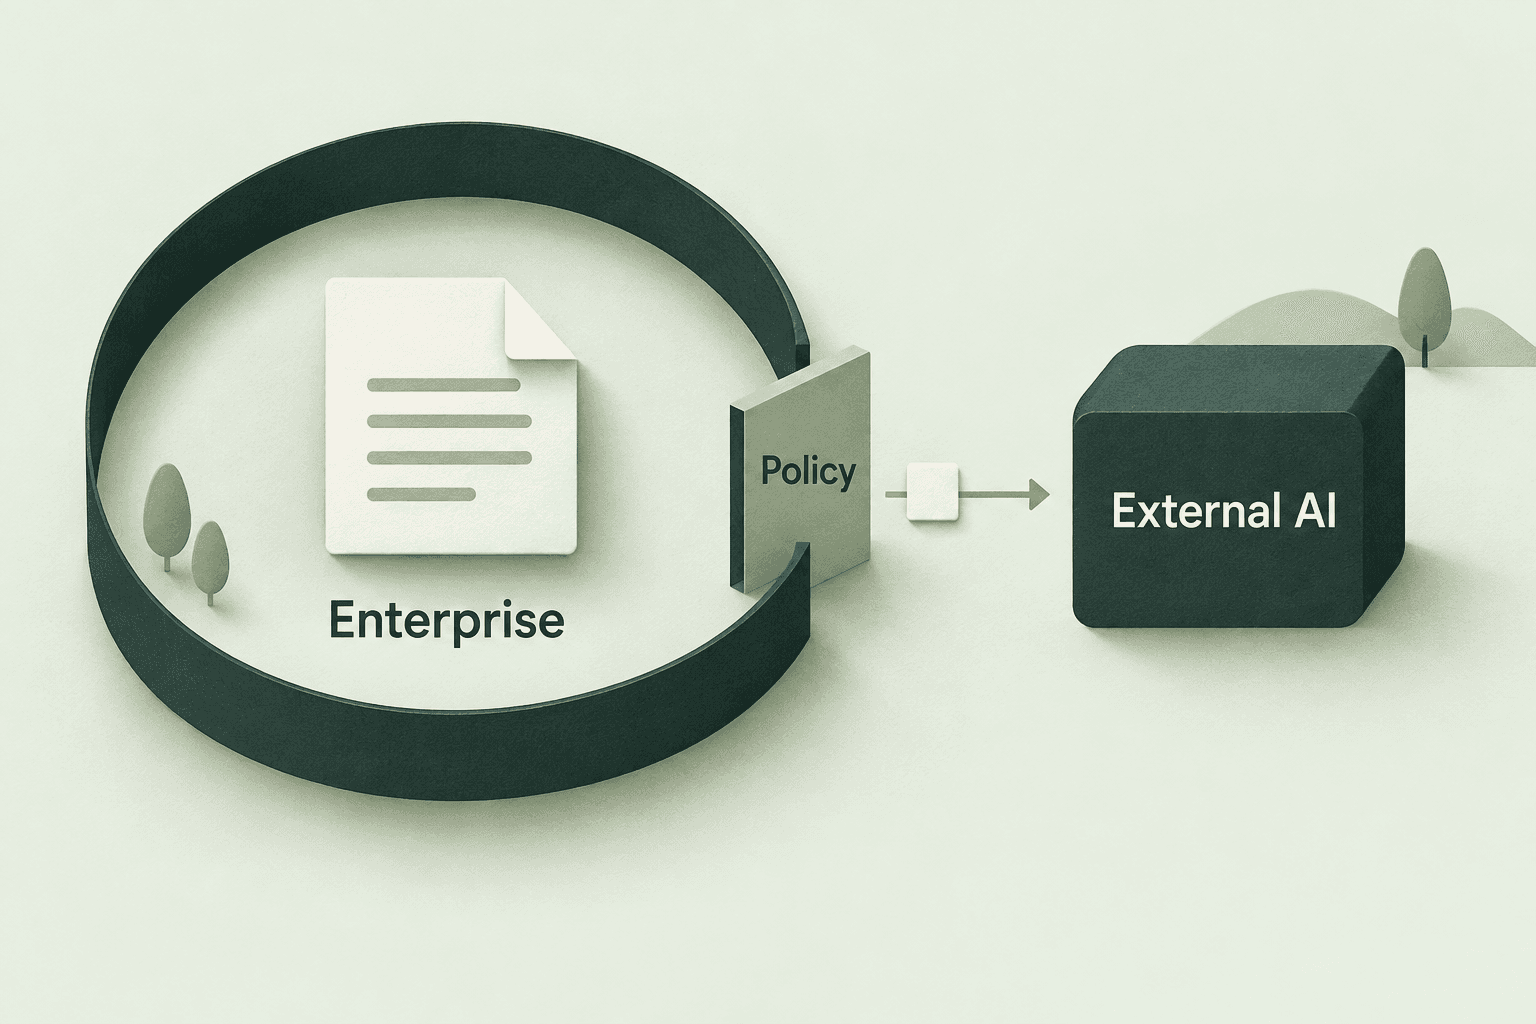
要求からの漏えい
機密資料や認証情報が文脈と共に外部へ送られます。
要求と実行の経路に検査点を設け、既存アプリやエージェントを段階的に取り込みます。
アクセス・送信できる範囲を制御します。
ツール呼び出しを権限と承認の範囲に収めます。
イベントを ID、タスク、判断結果に結びます。
リスクを具体的な段階に分け、接続すべきシステムと責任者を決めます。
機密資料や認証情報が文脈と共に外部へ送られます。
処理点が内容にアクセス・変更し得るため、経路と出所を明確にします。
応答が業務目的に反するコマンドや引数へ誘導する可能性があります。
エージェントがタスク権限を超える操作を求める場合があります。
Route Fence に加え、ID に基づく接続、リソース検査、管理された手順を組み合わせます。
データ検査、モデルアクセス、ツール実行の方針。
モデル窓口、アプリ ID、アクセス権限の統一。
リソースの性能と異常兆候の検査根拠。
デジタルワーカーの業務を組み、連携範囲内で制御された手順を実行します。
接続方法ごとに、データ処理者、認証情報のアクセス者、ログ内容を定めます。
社内・VPC のゲートウェイと外部管理サービスの役割を定めます。
キーの保存、使用、アクセス、更新の場所を確認します。
制御可能なツールと未接続経路を列挙し、対象範囲の誤解を防ぎます。
必要なメタデータ、マスク済み内容、承認記録を保持します。
未許可操作を遮断または審査に回し、責任者へ通知。根拠を結び、規則と範囲を見直します。
実行側で規則に照合し、拒否や承認待ちの状態を記録します。
タスク、ID、引数、方針の版を関連付けます。
責任者の確認後に規則を更新し、試験範囲で再検証します。
モデル窓口、エージェント、ツール、機密分類から対象を先に定めます。